Nejnovější komentáře

Intel GPU D270 může být až 5,9krát rychlejší než Nvidia RTX PRO 6000
Snajprik Snajprik
dnes 20:47
Intel samozrejme že môže, nič nieje nemožne :D Len neviem čo bude…

Ovladače GPU Nvidia také zapisují zbytečná data na SSD a snižují jeho životnost
Jan Belka
dnes 20:08
buhci jak dlouho tim ovladace obou firem trpi nez si toho nekdo vsiml…
Scalpeři krvácí: iPhone Duo nedokáží prodat draze a prodělávají
Jan Belka
dnes 20:07
nejlepsi je to od scalperu proste nekupovat.. pak by meli po kseftech

GTA 6 první den utržilo 3,79 mld. USD. Překonalo všechny hry, filmy i alba historie
darksicek
dnes 18:58
Tolik humbuku kolem legendární hry ze které Rockstar udělal…
Intel GPU D270 může být až 5,9krát rychlejší než Nvidia RTX PRO 6000
bRUM23
dnes 18:06
Karta super zajímavá, jen co ta cena a reálná kompatibilita?! SYCL…
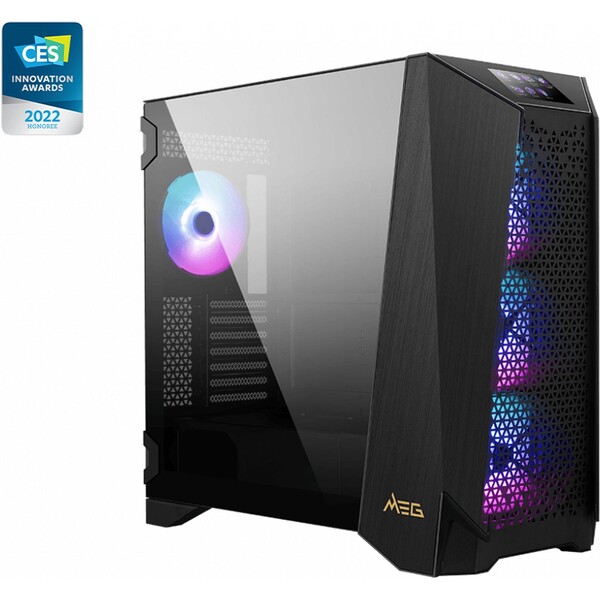
MSI MEG PROSPECT 700R
7 999 Kč
Více informací
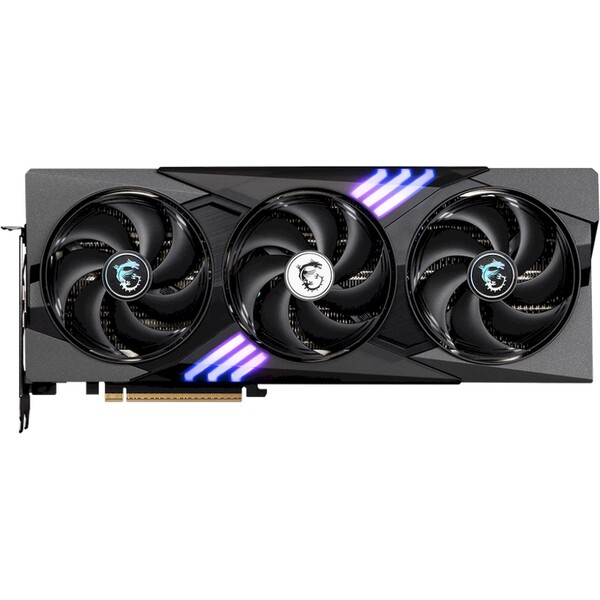
MSI NVIDIA GeForce RTX 5070 Ti GAMING TRIO OC 16GB GDDR7
38 990 Kč
Více informací
ADATA LEGEND 860 M.2 PCIe 4.0 1TB
3 990 Kč
Více informací