Nejnovější komentáře

180 tisíc lidí chce Huanga zpět v Nvidii. Do hry vstoupili i investoři
Jan Belka
dnes 09:52
on toho znicil svym Egem.. nejenom firmy ale i slibne technologie…

180 tisíc lidí chce Huanga zpět v Nvidii. Do hry vstoupili i investoři
Peter Pokštefl
dnes 09:33
Tenhle chlapík patří opravdu do tepláků, svým obchodním modelem…
Corsair vytvořil 12V-2x6 kabel, kde lze vypínat jednotlivé žíly kabelu
Jan Belka
včera 20:54
omyl prvni karta co to mela (puvodni 12 pin od Nvidie) byla 3080 FE a…
Gemini 4 Hydrogen přichází jako levnější rychlý AI model
bRUM23
včera 20:13
Cele to prekopali. Pro model vypadnul a misto neho je ted neon.Jeste…

Corsair vytvořil 12V-2x6 kabel, kde lze vypínat jednotlivé žíly kabelu
Cistefakta
včera 19:40
3090 ti, kde byl, "zraly" 450w+ bez problému - ověřujte si informace.
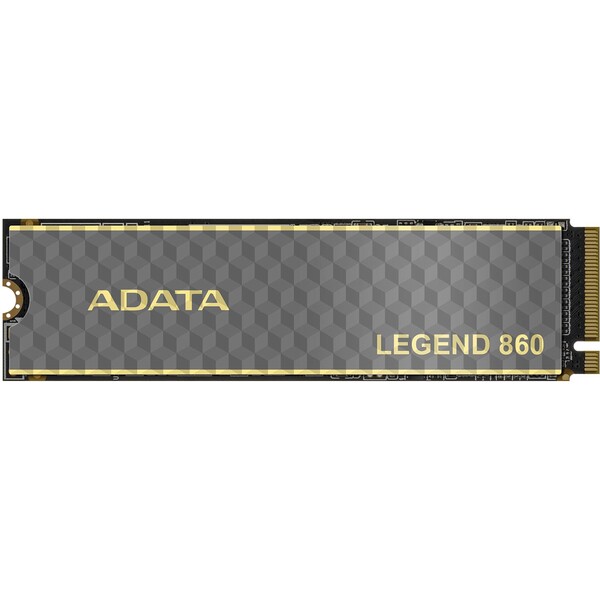
ADATA LEGEND 860 M.2 PCIe 4.0 1TB
3 990 Kč
Více informací
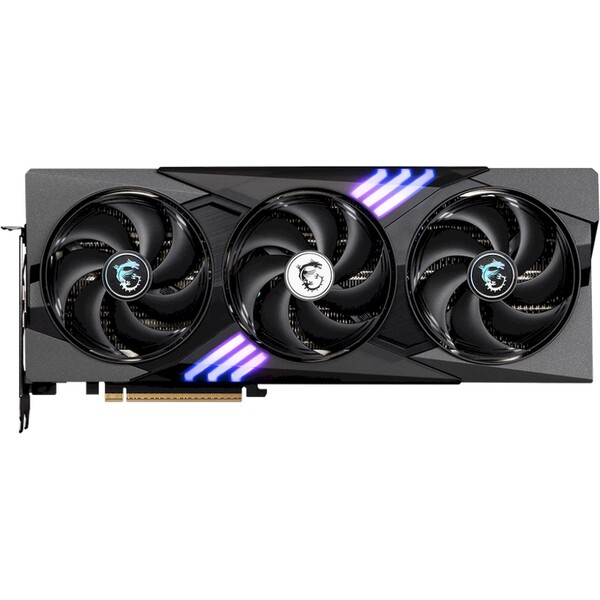
MSI NVIDIA GeForce RTX 5070 Ti GAMING TRIO OC 16GB GDDR7
36 990 Kč
Více informací
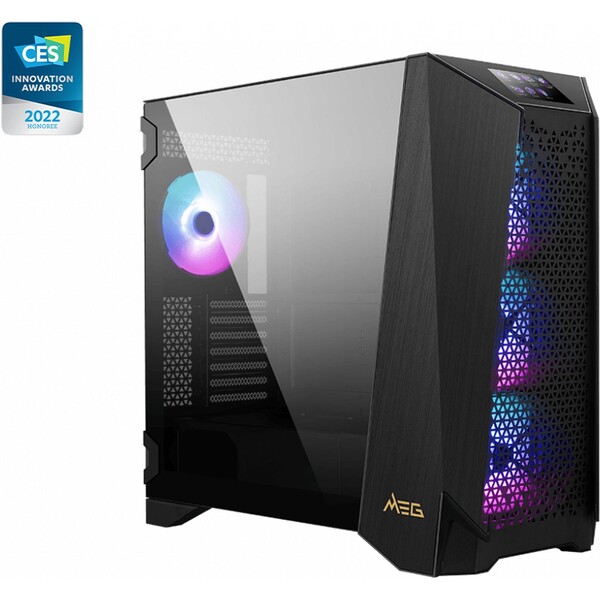
MSI MEG PROSPECT 700R
7 999 Kč
Více informací