Nejnovější komentáře
Bitcoin klesl hluboko pod 60.000 USD, AI výprodej zasáhl i krypto
8RDAEI
dnes 04:04
Ale WC misu si z neho neodleješ :Dwater e bidet d'oro timur mindich

Arctic uvedl teplotní podložky PX-1 a PX-1 Extreme
jivy
dnes 00:18
Předpokládám, že to bude podobné jako doposud, kdy jsem s vodním…
MSI EdgeMesa N AI+ přináší Nvidia RTX Spark v kompaktním těle
jivy
dnes 00:10
Jenže pořád je ten výkon za cca polovinu ceny PC s RTX 5090.
Ovladače GPU Nvidia také zapisují zbytečná data na SSD a snižují jeho životnost
jivy
dnes 00:03
Nvidia musí zase opisovat od AMD. To se nezmůže na něco vlastního? 😇
GTA 6 vydělalo první den 3,79 mld. USD. Překonalo všechny hry, filmy i alba historie
cztajtrlik
včera 22:58
GTA V taky vyslo zdarma na epicu, za coz se asi Sweeney a Tencent…
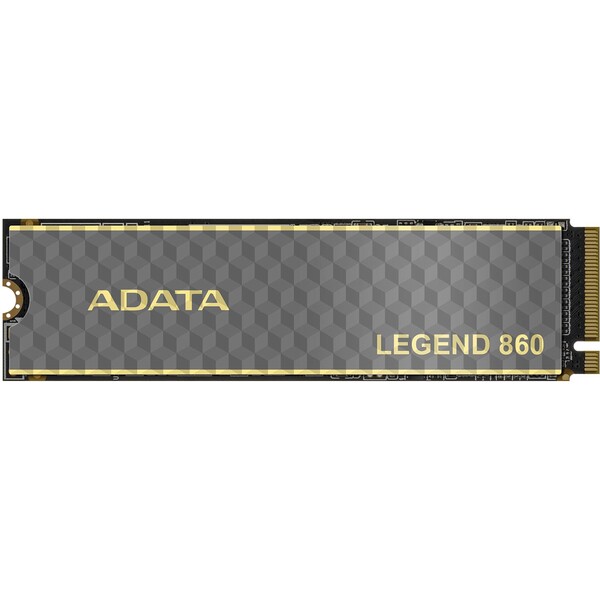
ADATA LEGEND 860 M.2 PCIe 4.0 1TB
3 990 Kč
Více informací
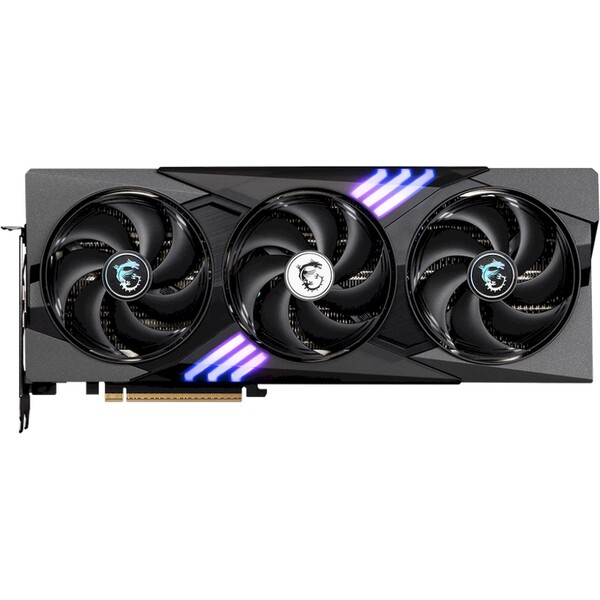
MSI NVIDIA GeForce RTX 5070 Ti GAMING TRIO OC 16GB GDDR7
38 990 Kč
Více informací
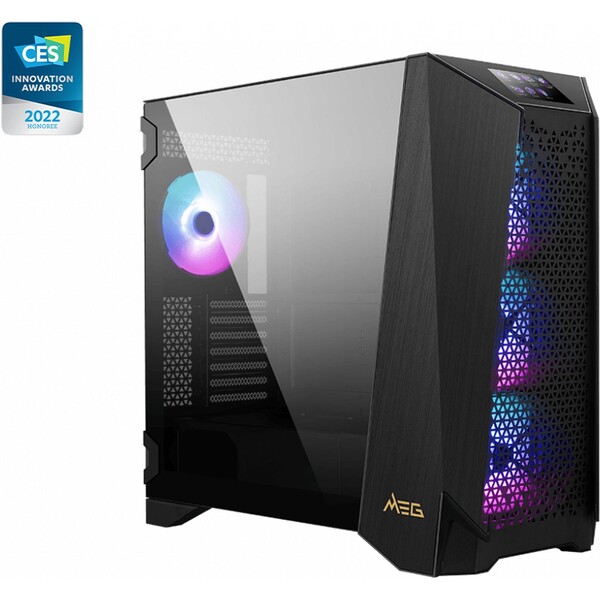
MSI MEG PROSPECT 700R
8 070 Kč
Více informací